2026年11月19日、PHP の開発チームはサポート中のすべての系列について、脆弱性を修正した版を公開しました。修正された脆弱性は 18 件で、遠隔からのコード実行につながるものも含まれます。PHP で動くサイトや業務システム(WordPress を含む)を運用している会社は、修正版への更新が必要です。
この記事では、修正された脆弱性の CVE 番号と内容、対象の洗い出しから更新・記録までの手順をまとめます。手順はそのまま使えるチェックリスト(PDF・Excel)にしてあり、記事の後半から無料でダウンロードできます。
2026年11月19日に公開された修正版
| 系列 | 修正版 | セキュリティサポートの期限 |
|---|---|---|
| 8.5 | 8.5.13 | 2029年12月31日 |
| 8.4 | 8.4.28 | 2028年12月31日 |
| 8.3 | 8.3.37 | 2027年12月31日 |
| 8.2 | 8.2.36 | 2026年12月31日 |
同じ日に、新しい系列の PHP 8.6.0 も公開されました。8.6.0 にも同じ修正が入っています。8.1 以前の系列はセキュリティサポートが終わっていて、修正版は提供されません。8.2 系も 2026年12月31日でサポートが終わるため、今回の更新とあわせて 8.3 以降への移行を計画します。
修正された脆弱性(CVE 一覧)
php.net の ChangeLog で公表された、2026年11月19日の修正版で修正された脆弱性です。
| CVE | 内容 | 対象の系列 |
|---|---|---|
| CVE-2026-115560 | セッションのシリアライザの不一致による、遠隔からのコード実行 | 8.2〜8.5 |
| CVE-2026-126714 | 一部が上書きされたセッションファイルによる、遠隔からのコード実行 | 8.2〜8.5 |
| CVE-2026-129496 | タイムゾーンのキャッシュの解放後使用(use-after-free)による、遠隔からのコード実行 | 8.2〜8.5 |
| CVE-2026-129474 | マジックメソッドのバックトレースの解放後使用による、遠隔からのコード実行 | 8.5 |
| CVE-2026-129291 | PHP-FPM(epoll)の解放後使用による、ローカルでの権限昇格 | 8.2〜8.5 |
| CVE-2026-129289 | PHP-FPM で読まれなかったリクエスト本文による、リクエストスマグリング | 8.2〜8.5 |
| CVE-2026-129292 | PHP-FPM のステータスページのクロスサイトスクリプティング(XSS) | 8.2〜8.5 |
| CVE-2026-129538 | PHP-CGI の PATH_INFO の補正での範囲外の読み書き | 8.2〜8.5 |
| CVE-2026-128090 | PHAR の OpenSSL 署名の、アルゴリズムのダウングレードによる回避 | 8.2〜8.5 |
| CVE-2026-128064 | 大文字・小文字が混ざった HTTPS・FTPS の URL で、データが暗号化されずに送られるおそれ | 8.2〜8.5 |
| CVE-2026-127960 | 折り返された HTTP レスポンスヘッダーによるサービス妨害(DoS) | 8.2〜8.5 |
| CVE-2026-15353 | SOAP の不正な配列の次元による情報漏えい | 8.2〜8.5 |
| CVE-2026-129506 | SOAP の DTD の実体参照の処理での解放後使用 | 8.2〜8.5 |
| CVE-2026-129481 | 中断されたセッションの終了処理の後の解放後使用 | 8.3〜8.5 |
| CVE-2026-129501 | DOM の XML の書き出しでの二重解放 | 8.4〜8.5 |
| CVE-2026-129182 | 終了処理の後に致命的エラーのバックトレースが設定されることによる解放後使用 | 8.5 |
| CVE-2026-129438 | 長すぎる入力での RFC 3986 の URI の誤った組み立て | 8.5 |
| CVE-2026-48841 | URI の拡張が使う uriparser の脆弱性(uriparser 1.0.3 に更新) | 8.5 |
特に影響が大きいのは、遠隔からのコード実行につながる 4 件(CVE-2026-115560・CVE-2026-126714・CVE-2026-129496・CVE-2026-129474)です。CVE-2026-115560 は 2026年10月に公表されていたもので、今回の修正版で修正されました。PHP-FPM(CVE-2026-129291・CVE-2026-129289・CVE-2026-129292)と PHP-CGI(CVE-2026-129538)の脆弱性は、PHP の動かし方によって影響が変わるため、対象の洗い出しのときに動かし方も確認します。
対応の手順
1. 対象の洗い出し
まず、PHP が動いているサーバーとサービスを一覧にします。自社で管理するサーバーのほか、レンタルサーバー、保守を委託しているサイト、WordPress で作ったサイトも含めます。サーバーごとに、次の 3 つを確認します。
- PHP の版:コマンドラインの
php -v、サーバーの管理画面、phpinfo()などで確認する - PHP の動かし方:PHP-FPM・PHP-CGI・Web サーバーのモジュールのどれか
- 使っている拡張:session・SOAP・PHAR・DOM など
コマンドラインの PHP と、Web から動いている PHP の版が違うことがあります。Web から動いている版も確認します。
2. 版の判定
確認した版を、上の表の修正版と比べます。修正版より前の版は更新の対象です。8.1 以前の系列は修正版が提供されないため、8.3 以降への移行が必要です。
Linux のディストリビューション(Ubuntu・Debian・Red Hat Enterprise Linux など)が配る PHP のパッケージは、版の番号が php.net の修正版と異なることがあります。ディストリビューションのセキュリティ情報で、CVE ごとに修正済みかを確認します。
3. 更新
更新は次の順に進めます。
- プログラム・データベース・設定ファイルのバックアップを取る
- 検証環境で更新し、主な画面と機能を確認する
- 本番環境に適用し、PHP-FPM と Web サーバーを再起動する
- 更新後の版を、コマンドラインと Web の両方で確認する
- エラーログと主な画面を確認する
レンタルサーバーや保守の委託先で動いている分は、更新の予定と完了を問い合わせて確認します。
4. すぐに更新できないときの対応
検証に時間がかかるなどで、すぐに更新できないときは、次の対応で影響を受ける範囲を狭めたうえで、更新の予定日を決めます。
- PHP-FPM のステータスページ(
pm.status_path)を外部から見られないようにする - PHP-CGI を Web から直接呼び出せる設定にしない
- 使っていない拡張(SOAP など)を無効にする
これらは更新までの間の対応です。更新は必ず行います。
5. 記録と報告
対象ごとに、更新前後の版、対応の内容、対応日を記録し、上長や情報セキュリティの責任者に報告します。取引先や利用者が影響を気にする場合は、確認の結果をお知らせとして出します。当社も、自社の製品への影響をお知らせで公表しています。
無料のチェックリスト(PDF・Excel)
ここまでの手順を、確認の欄つきのチェックリストにまとめました。対象の洗い出し・版の判定・更新・すぐに更新できないときの対応・記録と報告・次回への備えの 6 つの項目と、今回の CVE の一覧を収録しています。
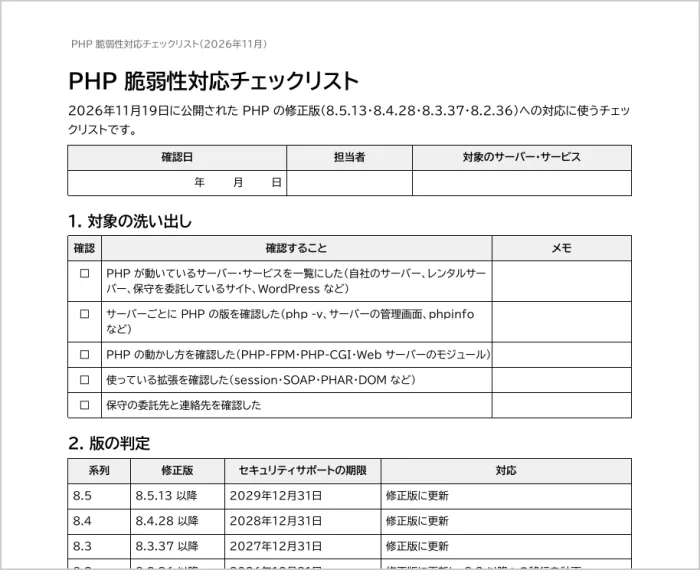
PDF(A4・3 ページ)は、印刷して確認の欄に記入して使えます。Excel は担当者・完了日・メモの欄つきで、サーバーが多いときや、複数の担当者で分けるときに使えます。
PDF と Excel は、当社の帳票の API DocRelay で作成しています。DocRelay では、1 つのテンプレートから PDF・Excel・Word を作成できます。
脆弱性対応の手順を社内マニュアルに
脆弱性への対応は、今回で終わりではありません。PHP に限らず、使っているソフトウェアの修正版は今後も公開されます。担当者が替わっても同じ手順で対応できるように、今回の手順を社内のマニュアルにまとめておくと、次の対応が早くなります。
マニュアルには、チェックリストの項目に加えて、次のことを書いておきます。
- 脆弱性の情報を確認する担当者と頻度(php.net・JVN・ディストリビューションのセキュリティ情報など)
- 対象のサーバー・サービスの一覧と、それぞれの保守の担当・委託先
- 検証環境と、更新の作業の手順
- 報告の宛先と、記録を残す場所
手順書の書き方と書式は、規程ログの作業手順書のテンプレートと、業務マニュアルの作り方にまとめています。情報資産の扱いや事故のときの対応を会社のルールとして定めるときは、情報セキュリティ規程のテンプレートも使えます。
規程ログでは、社内規程と同じ画面で、業務マニュアル・作業手順書を作成・改訂・周知できます。
- 版と変更概要の記録:保存するたびに版が残り、改訂の内容と一緒に版の履歴で確認できます
- 公開と通知:公開日を指定して公開し、対象の従業員にメールで知らせられます
- 閲覧の記録:従業員がマニュアルを開くと、閲覧した日時と版が記録されます。改訂した手順を担当者が読んだかを確認できます
次に修正版が公開されたときは、マニュアルを開いて同じ手順で対応し、手順に変更があれば改訂して周知します。
まとめ
2026年11月19日の PHP の修正版では、遠隔からのコード実行につながるものを含む 18 件の脆弱性が修正されました。PHP が動いているサーバーとサービスを洗い出し、使っている系列の修正版(8.5.13・8.4.28・8.3.37・8.2.36)に更新します。8.1 以前の系列と、2026年末でサポートが終わる 8.2 系は、8.3 以降への移行も計画します。対応の手順はチェックリストで確認し、次回に備えて社内のマニュアルにまとめておきます。
よくある質問
2026年11月の PHP の脆弱性は、どの版に更新すれば対応できますか?
使っている系列の修正版に更新します。8.5 系は 8.5.13 以降、8.4 系は 8.4.28 以降、8.3 系は 8.3.37 以降、8.2 系は 8.2.36 以降です。8.1 以前の系列はサポートが終わっていて修正版が提供されないため、8.3 以降へ移行します。
レンタルサーバーや保守の委託先で動いている PHP も確認が必要ですか?
必要です。更新の作業はサーバーの事業者や委託先が行いますが、どのサイトでどの版が動いているか、いつ更新されるかは自社で把握しておきます。チェックリストの「対象の洗い出し」と「更新」の項目で、委託先の分も確認します。
すぐに PHP を更新できないときは、どうすればよいですか?
PHP-FPM のステータスページを外部から見られないようにする、PHP-CGI を Web から直接呼び出せる設定にしない、使っていない拡張を無効にする、といった対応で影響を受ける範囲を狭めたうえで、更新の予定日を決めます。暫定の対応は更新の代わりにはならないため、更新は必ず行います。